「初学者でも理解できる」講義が基本ポリシー
アビタスの講師陣は専門分野に精通しているだけでなく、高いティーチングスキルを誇ります。馴染みの薄い専門用語も、図解や具体例を交えながら興味を引き出すように説明します。このため、理解の定着が驚くほど容易に進みます。
PROGRAM & MATERIALS
PROGRAM & MATERIALS
段階的に理解を深める「情報セキュリティマネジメント基礎講座」、試験直前の総仕上げを行う「直前対策講座」、そして疑問を解消する「質問教室」をワンパッケージで提供。CISA、USCPA、CIAにおいて国内で圧倒的な合格実績を実現してきたアビタスのノウハウが、あなたの最短合格を強力にサポートします。
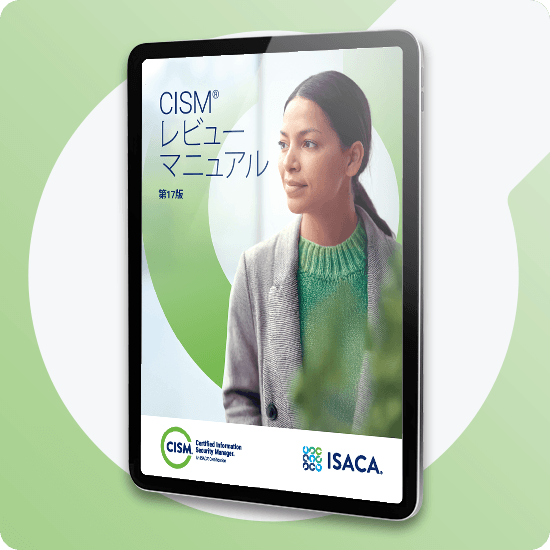
全受講生にISACA公式の「日本語レビューマニュアル」オンライン版と「日本語QAE(問題集・解説)」オンライン版を付与。公式教材をただ読むだけでは得られない、実務家講師による独自の解説や試験対策コメントを付加することで、本質的な理解と圧倒的な学習効率を実現します。
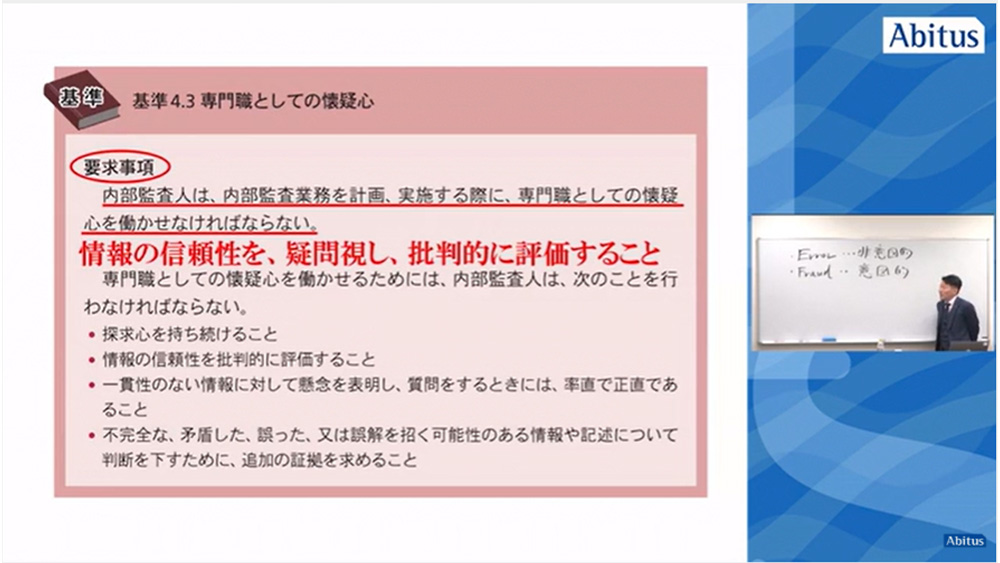
アビタスの講師陣は専門分野に精通しているだけでなく、高いティーチングスキルを誇ります。馴染みの薄い専門用語も、図解や具体例を交えながら興味を引き出すように説明します。このため、理解の定着が驚くほど容易に進みます。
全ての講師は、同一のシラバスとスライドに基づき講義を行っています。 さらに、受講生による講師の評価を実施しており、即講師にフィードバックすることにより、継続的な改善につなげる体制を整えています。
全9回(計22.5時間)の講義を、およそ3カ月で完結させる集中型プログラム。リアルタイムで中継されるライブ講義により、緊張感と鮮度の高い学びを提供します。
ORIGINAL MATERIALS
CISMの学習をスムーズに始めるため、「情報セキュリティマネジメント基礎講座」をご用意。セキュリティ・システム基礎からガバナンス・リスク管理まで、本講義につながる前提知識を体系的に学べるよう構成しています。
また、アビタスが独自に作成した講義スライドは、「電子テキスト」機能で閲覧できます。キーワード検索、メモ・書き込みに対応し、専用アプリにダウンロードすることでオフラインでも学習できます。
※ ISACA公式の「日本語レビューマニュアル」と「日本語QAE(問題集・解説)」は、電子テキストの提供対象外です。
監査系の方にはセキュリティ・システムの基礎を、 IT系の方にはガバナンス・リスク管理・経営報告の考え方を補い、 情報セキュリティをマネジメントの視点で理解するための土台をつくります。
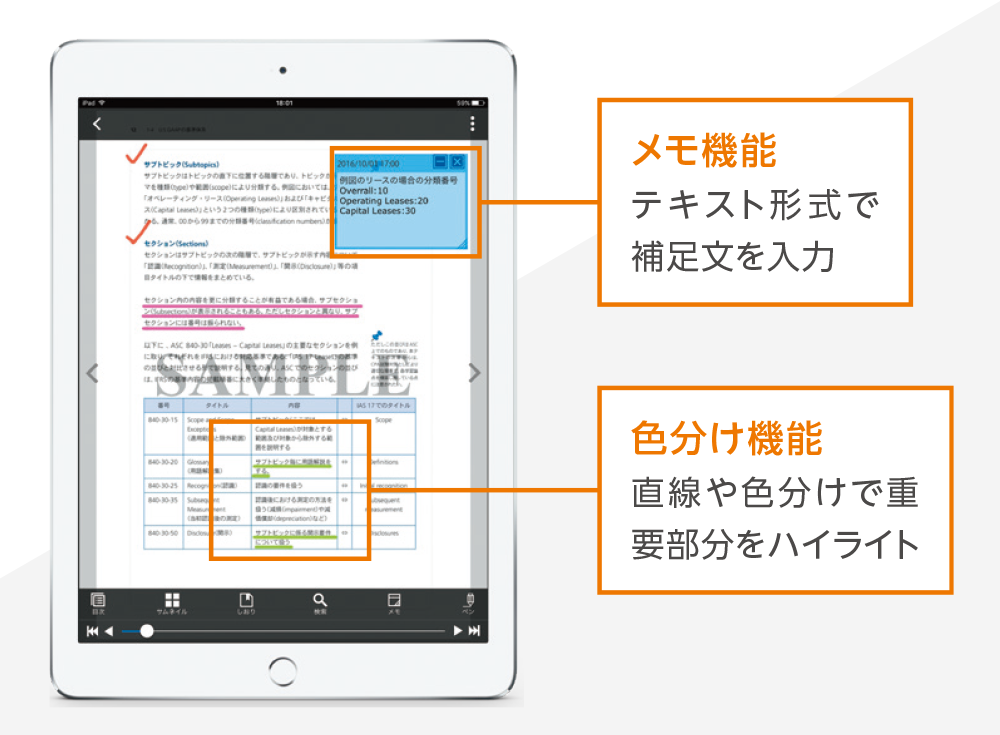
ブラウザやiOS・Android向けアプリで閲覧できる電子テキストを提供。通勤中や出張先など、学習環境に合わせて利用できます。
ご利用の端末は、受講生ご自身でご準備いただきます。
CURRICULUM
インプット重視の通常講義に加え、第8回にはストーリー系の事例問題を扱う「直前対策講座」を配置。公式教材の全範囲を網羅するのではなく、合格に必要な箇所をピックアップして解説することで、多忙なプロフェッショナルでも無理なく合格を目指せます。
| 回 | タイトル |
|---|---|
| 第1回 | 情報セキュリティマネジメント基礎講座 |
| 第2回 | 情報セキュリティガバナンス |
| 第3回 | 情報セキュリティリスクマネジメント |
| 第4回 | 情報セキュリティプログラムの開発と管理① |
| 第5回 | 情報セキュリティプログラムの開発と管理② |
| 第6回 | 情報セキュリティインシデントの管理① |
| 第7回 | 情報セキュリティインシデントの管理② |
| 第8回 | 直前対策講座 |
| 第9回 | 質問教室(質問は事前に収集) |
※ 全9回のプログラムには、第9回の質問教室も含まれます。
OUR LECTURERS
実務の第一線で活躍する専門家が、専門知識とティーチングスキルを活かして講義を担当します。情報セキュリティガバナンスやリスクマネジメントなど、初学者には捉えにくい概念も、図解や実務上の具体例を交えながら体系的に解説。情報セキュリティの知識を組織のマネジメントにつなげ、合格に必要な理解へと導きます。
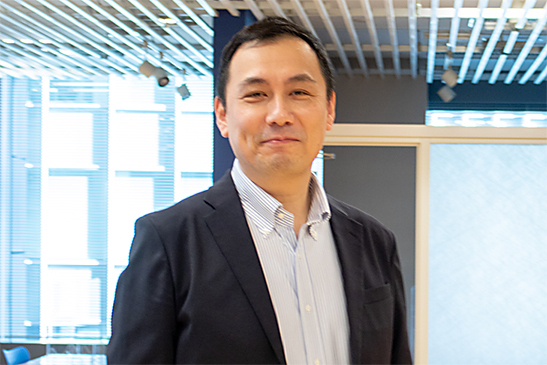
15年以上にわたり、金融業界を中心にリスク管理業務に従事。
約10年間在籍したBig4監査法人では、会計監査およびアドバイザリー・コンサルティングを通じて、内部統制の評価・検証やリスク管理態勢の改善に携わり、専門性を養う。
その後、東証プライム市場上場企業や、NASDAQ上場のグローバルに展開するフィンテック企業で内部監査に従事。業務監査、情報セキュリティ監査、法令・規制への準拠性監査を経験し、内部監査部門長を務めた経験も有する。
資金決済事業者や暗号資産取引業者では、厳格な規制監督の下、マネー・ローンダリング対策(AML)、情報セキュリティおよびガバナンス態勢の強化に注力。日本の金融庁(FSA)を含む規制当局への対応経験も有する。