
11月6日(金)10:00–11:00|ONLINE
11月21日(土)10:00–11:00|ARCHIVE ONLINE
サイバーセキュリティは「取締役会の議題」へ
―2026年CGコード改訂で、問われる内部監査の新たな役割―
2026年7月のコーポレートガバナンス・コード改訂により、取締役会は内部監査部門を活用しつつ、グループ全体の内部統制・リスク管理体制の運用状況を監督すべきことが原則レベルで示され、その考慮事項としてサイバーセキュリティリスクが明記されました。相次ぐランサムウェア被害や直近の不正アクセスの急増が示すように、サイバー攻撃はいまや事業継続と業績を左右する経営リスクです。しかし、多くの組織において、持株会社、IT統括子会社、海外拠点、委託先に統制の担い手が分散し、守るべき対象も多様であることから、「誰が何に責任を持っているのか」「各統制は有効に機能しているのか」を把握することは容易ではありません。
本講演では、コーポレートガバナンス・コードをはじめ、NIST CSF 2.0やIPPF(専門職的実施の国際フレームワーク)のトピック別要求事項など国内外の規範の動向を整理したうえで、分散した責任構造を可視化する方法を紹介します。そのうえで、内部監査部門が何を見て、取締役会の意思決定の前提となる情報をどう報告すべきかを、実務の視点から解説します。
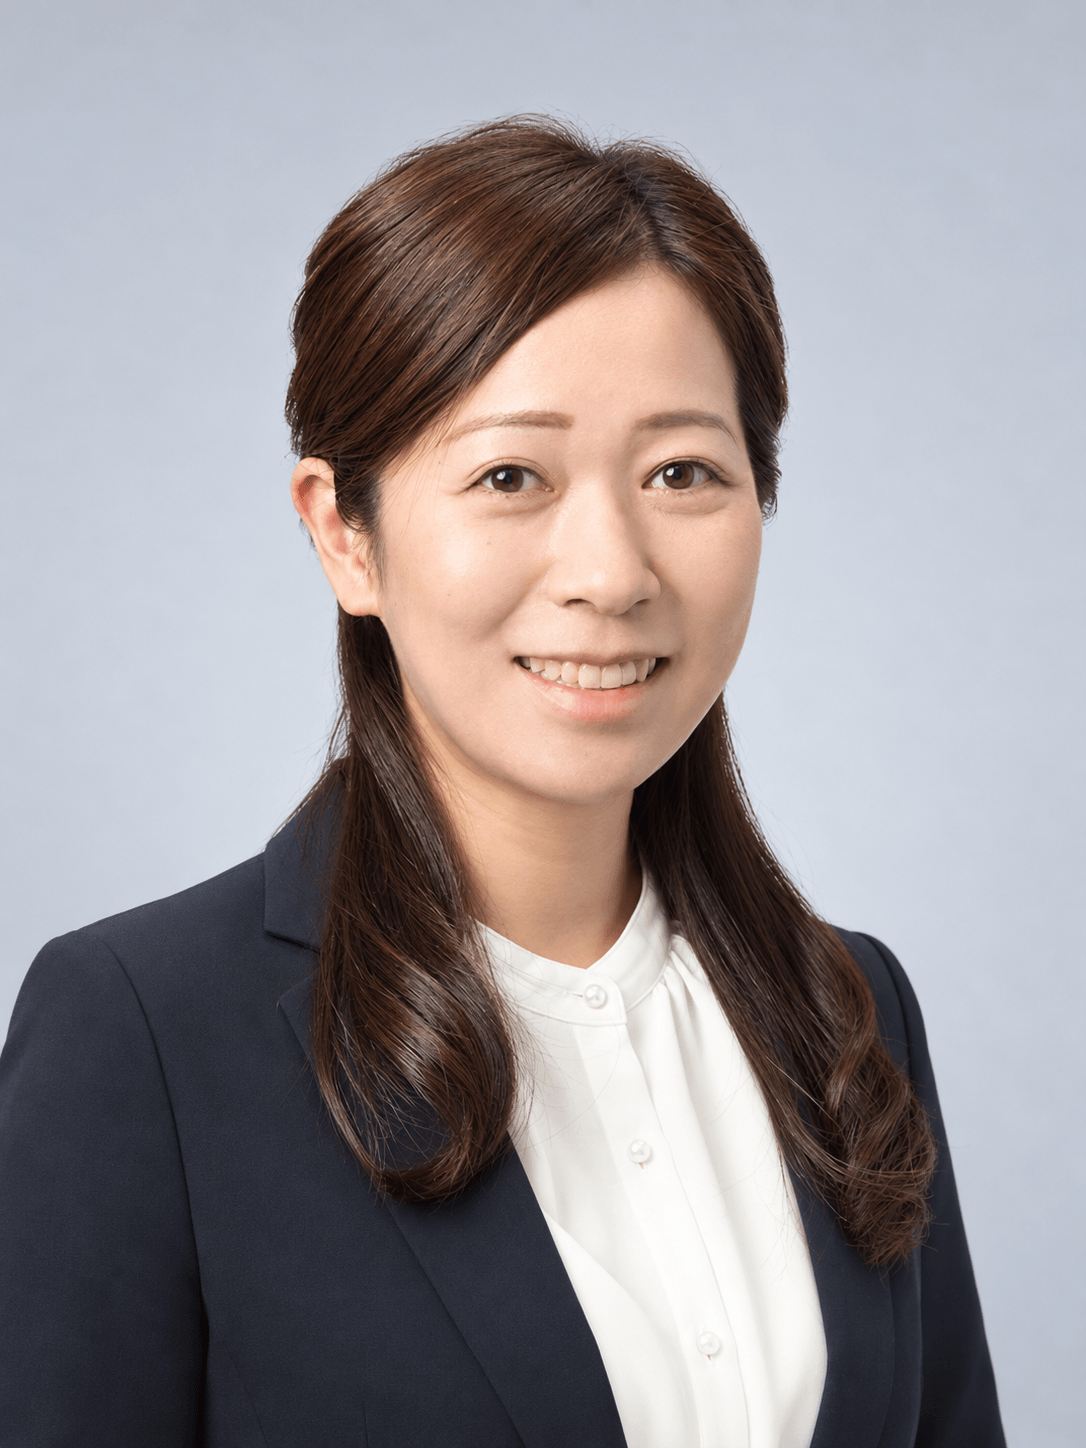
福崎 紗甫里氏
Sahori Fukuzaki
PwC Japan有限責任監査法人 ガバナンス・リスク・コンプライアンス・アドバイザリー部 マネージャー
米国公認会計士(USCPA)
公認内部監査人(CIA)
大手都市銀行、総合商社を経て、PwC Japan有限責任監査法人に入社。製薬、製造、商社、物流等の日系企業を対象に、GRC領域での支援を行う。
サイバーセキュリティ監査をはじめとする国内外子会社を対象とした各種内部監査の支援および助言、全社的リスク管理(ERM)体制の構築・高度化支援、J-SOX導入・評価支援等、多岐にわたる業務に従事。